
Hitta hjälp med it-revisioninom 24 timmar.
Fyll i dina kontaktuppgifter och få kostnadsfria offerter inom 24 timmar.
Vad behöver du hjälp med?
Välj tjänst – det tar ca 2 minuter att skicka förfrågan.
Vald tjänst
IT-revision
Eller välj en annan tjänst
Kvalitetssäkrade företag redo att lämna offert

Sjuavdrag AB
0(0 omdömen)
Accendo Ekonomi
0(0 omdömen)
Account Ekonomipartner AB
0(0 omdömen)

AdminKoll AB
0(0 omdömen)

Alert senior
0(0 omdömen)
Amana Ekonomi AB
0(0 omdömen)
Andelar Ekonomi AB
0(0 omdömen)
Blanck Revision
0(0 omdömen)
Sjuavdrag AB
0(0 omdömen)
Accendo Ekonomi
0(0 omdömen)
Account Ekonomipartner AB
0(0 omdömen)
AdminKoll AB
0(0 omdömen)
Alert senior
0(0 omdömen)
Amana Ekonomi AB
0(0 omdömen)
Andelar Ekonomi AB
0(0 omdömen)
Blanck Revision
0(0 omdömen)
En IT-revision granskar om IT-miljön stödjer verksamheten på ett kontrollerat sätt. En IT-revisor bedömer exempelvis behörigheter, förändringshantering, drift, backup, kontinuitet, leverantörsstyrning och generella IT-kontroller. Granskningen avslutas vanligtvis med dokumenterade iakttagelser, riskklassning och förbättringsförslag som ledning, styrelse eller internrevision kan använda.
Uppdaterad 2026-09-02
Om it-revision
IT-revision är en oberoende granskning av hur företagets IT-system, kontroller och arbetssätt hanterar risker, information och drift. Resultatet är normalt en rapport som visar brister, risknivåer och prioriterade åtgärder. Tjänsten passar organisationer som vill stärka styrning, säkerhet, regelefterlevnad eller tillförlitligheten i affärskritiska system.
Vad ingår i en IT-revision?
En IT-revision ska börja med en tydlig avgränsning: vilka system, verksamhetsprocesser, bolag, platser och externa leverantörer som ska omfattas. Därefter samlar IT-revisorn in underlag, intervjuar ansvariga och testar om utvalda kontroller både är rätt utformade och fungerar i praktiken.
Vanliga granskningsområden är ITGC, alltså generella IT-kontroller. Det kan omfatta användaradministration och privilegierade behörigheter, ändringar i system och kod, loggning, incidenthantering, säkerhetskopiering, återställning, driftövervakning och kontinuitetsplaner. Uppdraget kan också riktas mot ett specifikt affärssystem, en molntjänst, en datahall eller en process för inköp av IT-tjänster.
Leveransen bör vara användbar för beslutsfattare: en tydlig omfattning, beskrivning av metod och underlag, iakttagelser med risknivå, rekommenderade åtgärder samt ansvar och föreslagen uppföljning. Behöver ni en bredare kontrollfunktion kan internrevision vara ett närliggande alternativ.
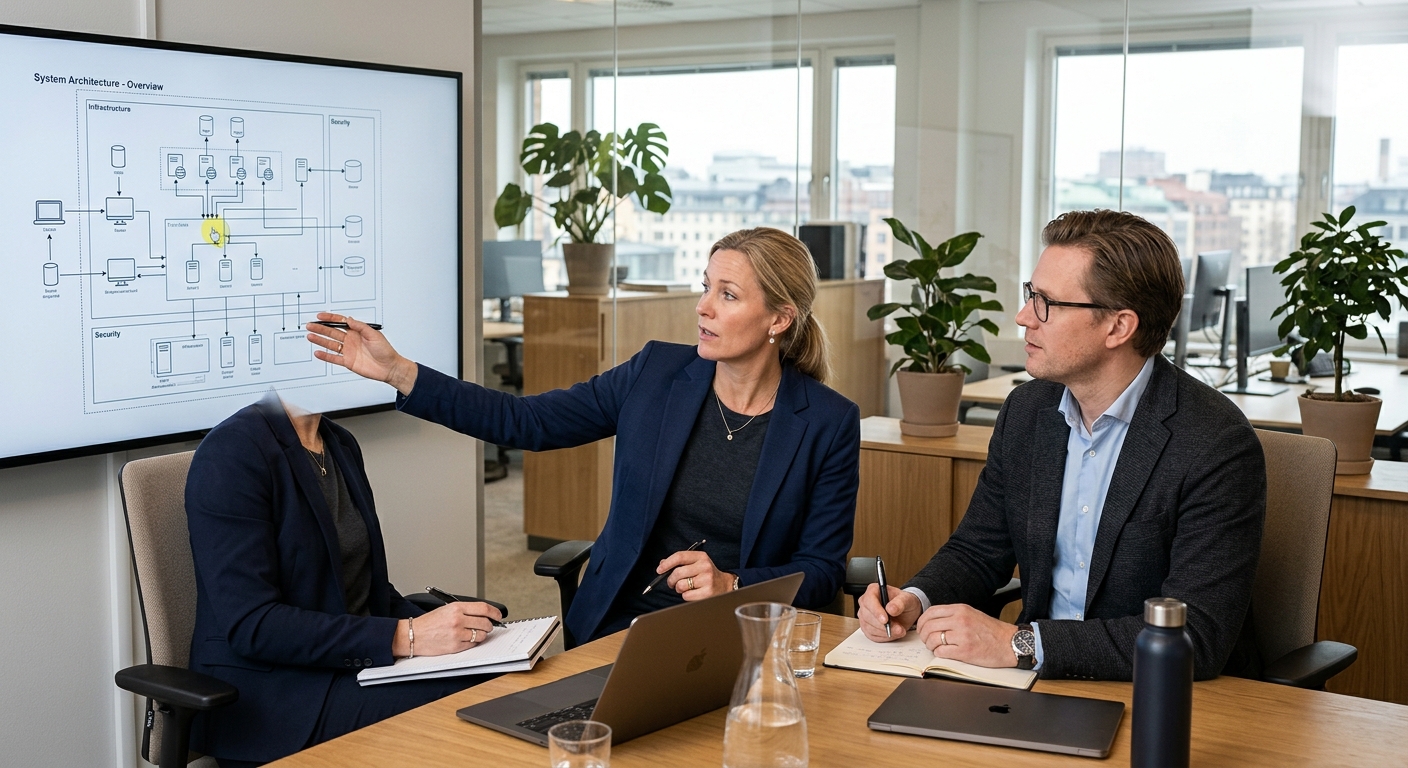
Från systemkarta till riskbild
En väl avgränsad revision ger bättre svar än en allmänt hållen genomlysning. Börja med att kartlägga vilka system som behandlar känslig eller affärskritisk information, vilka integrationer som finns och vem som ansvarar för respektive kontroll. Då kan IT-revisionsföretaget lägga tid på de risker som påverkar verksamheten mest.
IT-revision, säkerhetstestning eller internrevision?
IT-revision och säkerhetstestning kompletterar ofta varandra, men svarar på olika frågor. IT-revision granskar styrning, processer och kontroller: finns ansvar, regler och bevis för att arbetssättet fungerar? Ett penetrationstest eller annat säkerhetstest undersöker i stället om tekniska sårbarheter kan utnyttjas i en definierad miljö.
En riskanalys identifierar och värderar risker, medan IT-revisionen även kan pröva om befintliga kontrollåtgärder hanterar dem. En certifieringsrevision bedömer överensstämmelse mot ett särskilt standardkrav. Vid extern finansiell revision kan en IT-revision dessutom inriktas på kontroller som påverkar tillförlitligheten i den finansiella rapporteringen.
Välj därför tjänst utifrån beslutet ni behöver fatta. Behöver ni säkerställa att IT-kontrollerna fungerar och få en prioriterad åtgärdsplan är IT-revision relevant. Behöver ni dokumentera den övergripande organisationens oberoende kontrollarbete kan Revision eller internrevision vara lämpliga kompletteringar.
Oberoende granskning av kontroller i vardagen
En IT-revisor ska kunna förklara vilka kontrollmål som har testats och vilket underlag slutsatserna bygger på. Exempel är behörighetslistor, förändringsärenden, loggar, backupresultat, incidentrapporter, avtal och intervjuer. Be om en metodik som skiljer mellan dokumenterade rutiner och kontroller som faktiskt har verifierats.
När är IT-granskning särskilt relevant?
En oberoende IT-granskning är ofta motiverad när verksamheten byter affärssystem, flyttar till molnet, lägger ut drift eller hanterar fler externa IT-leverantörer. Den kan också användas efter incidenter, återkommande driftstörningar, intern kontroll-brister eller inför styrelse- och ägarrapportering.
För reglerade verksamheter behöver uppdraget kopplas till de krav som faktiskt gäller för organisationen. Riksdagens proposition om en ny cybersäkerhetslag beskriver att utpekade offentliga och enskilda verksamhetsutövare ska skydda sina nätverks- och informationssystem samt rapportera betydande incidenter. Propositionen angav ikraftträdande den 15 januari 2026. För finanssektorn anges att DORA omfattar bland annat IKT-riskhantering, incidentrapportering, hantering av utlagd verksamhet och testning av digital operativ motståndskraft, med tillämpning från den 17 januari 2025.
En IT-revision avgör inte själv om ni uppfyller varje regelkrav. Däremot kan en kompetent IT-revisor avgränsa granskningen mot relevanta kontrollområden och visa vilka underlag eller åtgärder som behöver prioriteras. För uppdrag med koppling till bolagets ordinarie räkenskapsrevision kan ni även jämföra revisorer och revisionskonsulter.
En rapport som går att omsätta i åtgärder
En bra slutrapport gör det lätt att prioritera. Be om att varje observation beskriver konsekvens, berörd kontroll, risknivå, rekommenderad åtgärd, ansvarig funktion och möjlig tidplan. Det underlättar uppföljning i ledningsgrupp, styrelse eller IT-styrning och minskar risken att granskningen stannar vid en lista med allmänna råd.
| Val | Indikation | Notering |
|---|---|---|
| Pris för IT-revision | Offereras efter omfattning | Inget verifierat svenskt prisintervall finns i underlaget. Be om fast pris eller tydlig timuppskattning med avgränsning. |
| Ingår normalt | Avgränsning, dokumentgranskning, intervjuer, urval av kontrolltester och rapport | Kontrollera exakt vilka system, kontroller och leverabler som omfattas. |
| Möjliga tillägg | Teknisk testning, resor, fler bolag eller platser, workshop och uppföljning | Be om separata priser eller antaganden för varje tillägg. |
Källor
- Sveriges riksdag – proposition om ny cybersäkerhetslagProposition 2025/26:28 beskriver en föreslagen cybersäkerhetslag för vissa utpekade verksamhetsutövare, med krav på skyddsåtgärder för nätverks- och informationssystem och rapportering av betydande incidenter.
- Sveriges riksdag – digital operativ motståndskraft för finanssektornProposition 2024/25:44 beskriver att DORA omfattar bland annat IKT-riskhantering, incidentrapportering, hantering av utlagd verksamhet och testning av digital operativ motståndskraft inom finanssektorn.
Steg för steg
Så går det till
Från första förfrågan till klart jobb — så brukar processen se ut.
1. Beskriv behov och mål
Skriv varför ni vill göra en IT-revision och vilket beslut resultatet ska stödja. Ange exempelvis incidenter, systembyte, molnflytt, styrelsebehov, leverantörsrisk eller regulatorisk uppföljning.
2. Avgränsa system och underlag
Lista berörda system, processer, bolag, platser, tredjepartsleverantörer och relevanta dokument. Nämn om ni vill granska ITGC, informationssäkerhet, kontinuitet, behörigheter eller en specifik applikation.
3. Begär och jämför offerter
Beskriv projektet och jämför inkomna offerter eller svar. Kontrollera metodik, oberoende, kompetens, sekretess, leverabler, antaganden, tidsplan och eventuella tillägg – så blir omfattningen jämförbar.
4. Planera genomförandet
Välj leverantör och utse interna kontaktpersoner. Säkerställ åtkomst till efterfrågat underlag, boka intervjuer och bestäm hur känslig information, loggar och resultat ska hanteras.
5. Ta emot rapport och följ upp
Gå igenom iakttagelser, risknivåer och rekommendationer med ansvariga. Sätt ägare och datum för varje åtgärd, och överväg en uppföljande granskning när de viktigaste förbättringarna är genomförda.
Inför offert
Checklista för it-revision
Gå igenom punkterna så blir offerterna tydligare och mer jämförbara.
Definiera varför granskningen behövs: risk, regelverk, incident, systembyte eller krav från styrelse och ägare.
Lista system, molntjänster, integrationer, bolag och externa IT-leverantörer som ska omfattas.
Beskriv önskade leverabler: rapport, riskklassning, åtgärdsplan, presentation eller uppföljande kontrolltest.
Fråga hur leverantören säkerställer oberoende och hanterar sekretess, personuppgifter och känsliga loggar.
Jämför metodik, testurval, intervjubehov och hur kontrollbevis dokumenteras – inte enbart timpris.
Säkerställ att offerten redovisar antaganden, avgränsningar, ansvarsfördelning och eventuella tilläggskostnader.
Be om relevant erfarenhet av er systemmiljö, bransch och eventuella ramverk eller regulatoriska krav.
Relaterade yrken
Yrken som vanligtvis utför den här tjänsten.
IT-revision – regioner och orter
Välj region eller ort för att hitta it-revision i ditt område.
Regioner
Fler regioner och orter hittar du under Områden eller när du filtrerar bland leverantörerna.
Leverantörer inom IT-revision
Filtrera på region eller stad för att hitta leverantörer nära dig.
Filtrera
24 leverantörer hittade
Se alla leverantörerSjuavdrag AB
Redovisningskonsult
LeadHive ChoiceUtvald av LeadHiveAccendo Ekonomi
Administratör
Account Ekonomipartner AB
Redovisningskonsult
AdminKoll AB
Redovisningskonsult
Alert senior
Administratör
Amana Ekonomi AB
Revisionskonsult
Andelar Ekonomi AB
Revisionskonsult
Blanck Revision
Revisor
Bring Redovisning Ekonomi AB
Löneadministratör

Dackman Redovisning AB
Revisionskonsult
Ekonomox Consulting AB
Löneadministratör
ELWI Consulting
Administratör

Eminent
Badrumsrenoverare
GRCpartners AB
Redovisningskonsult
Gzira Redovisning AB
Redovisningskonsult
Hagatun Revision AB
Redovisningskonsult

Hilaacekonomi
Revisionskonsult

Hälsinge siffertjänst
Revisionskonsult

Innecta AB
Redovisningskonsult

Melins Ekonomibyrå
Administratör

Miracle Consulting AB
IT-konsult
MxM Redovisning & Fakturering AB
Administratör
Revisi revision & rådgivning AB
Revisor

Revtec Sweden AB
Revisionskonsult
Visar 24 av 29 leverantörer. Förfina dina filter för att hitta exakt rätt.