SC
Strativa Consulting AB
Administratör
Hela Sverige
Revision · Revision och Skatt · Redovisning och Ekonomi
VerifieradSe profil
Beskriv vad som ska göras så skickar vi din förfrågan till företag som utför it-revision nära dig – gratis och utan förpliktelser.
Välj tjänst – det tar ungefär två minuter.
Vald tjänst
IT-revision
Eller välj en annan tjänst
Kostnadsfritt · Inga förpliktelser · Du väljer själv vilket erbjudande du tackar ja till
Företag som tar emot förfrågningar
 Blanck Revision
 MxM Redovisning & Fakturering AB
I korthet
En IT-revision granskar om IT-miljön stödjer verksamheten på ett kontrollerat sätt. En IT-revisor bedömer exempelvis behörigheter, förändringshantering, drift, backup, kontinuitet, leverantörsstyrning och generella IT-kontroller. Granskningen avslutas vanligtvis med dokumenterade iakttagelser, riskklassning och förbättringsförslag som ledning, styrelse eller internrevision kan använda.
Uppdaterad
Redo att jämföra?
Få offerter på it-revision från företag nära dig.
Gratis och utan förpliktelser. Du väljer själv om du vill gå vidare.
IT-revision är en oberoende granskning av hur företagets IT-system, kontroller och arbetssätt hanterar risker, information och drift. Resultatet är normalt en rapport som visar brister, risknivåer och prioriterade åtgärder. Tjänsten passar organisationer som vill stärka styrning, säkerhet, regelefterlevnad eller tillförlitligheten i affärskritiska system.
En IT-revision ska börja med en tydlig avgränsning: vilka system, verksamhetsprocesser, bolag, platser och externa leverantörer som ska omfattas. Därefter samlar IT-revisorn in underlag, intervjuar ansvariga och testar om utvalda kontroller både är rätt utformade och fungerar i praktiken.
Vanliga granskningsområden är ITGC, alltså generella IT-kontroller. Det kan omfatta användaradministration och privilegierade behörigheter, ändringar i system och kod, loggning, incidenthantering, säkerhetskopiering, återställning, driftövervakning och kontinuitetsplaner. Uppdraget kan också riktas mot ett specifikt affärssystem, en molntjänst, en datahall eller en process för inköp av IT-tjänster.
Leveransen bör vara användbar för beslutsfattare: en tydlig omfattning, beskrivning av metod och underlag, iakttagelser med risknivå, rekommenderade åtgärder samt ansvar och föreslagen uppföljning. Behöver ni en bredare kontrollfunktion kan internrevision vara ett närliggande alternativ.
En väl avgränsad revision ger bättre svar än en allmänt hållen genomlysning. Börja med att kartlägga vilka system som behandlar känslig eller affärskritisk information, vilka integrationer som finns och vem som ansvarar för respektive kontroll. Då kan IT-revisionsföretaget lägga tid på de risker som påverkar verksamheten mest.
IT-revision och säkerhetstestning kompletterar ofta varandra, men svarar på olika frågor. IT-revision granskar styrning, processer och kontroller: finns ansvar, regler och bevis för att arbetssättet fungerar? Ett penetrationstest eller annat säkerhetstest undersöker i stället om tekniska sårbarheter kan utnyttjas i en definierad miljö.
En riskanalys identifierar och värderar risker, medan IT-revisionen även kan pröva om befintliga kontrollåtgärder hanterar dem. En certifieringsrevision bedömer överensstämmelse mot ett särskilt standardkrav. Vid extern finansiell revision kan en IT-revision dessutom inriktas på kontroller som påverkar tillförlitligheten i den finansiella rapporteringen.
Välj därför tjänst utifrån beslutet ni behöver fatta. Behöver ni säkerställa att IT-kontrollerna fungerar och få en prioriterad åtgärdsplan är IT-revision relevant. Behöver ni dokumentera den övergripande organisationens oberoende kontrollarbete kan Revision eller internrevision vara lämpliga kompletteringar.
En IT-revisor ska kunna förklara vilka kontrollmål som har testats och vilket underlag slutsatserna bygger på. Exempel är behörighetslistor, förändringsärenden, loggar, backupresultat, incidentrapporter, avtal och intervjuer. Be om en metodik som skiljer mellan dokumenterade rutiner och kontroller som faktiskt har verifierats.
En oberoende IT-granskning är ofta motiverad när verksamheten byter affärssystem, flyttar till molnet, lägger ut drift eller hanterar fler externa IT-leverantörer. Den kan också användas efter incidenter, återkommande driftstörningar, intern kontroll-brister eller inför styrelse- och ägarrapportering.
För reglerade verksamheter behöver uppdraget kopplas till de krav som faktiskt gäller för organisationen. Riksdagens proposition om en ny cybersäkerhetslag beskriver att utpekade offentliga och enskilda verksamhetsutövare ska skydda sina nätverks- och informationssystem samt rapportera betydande incidenter. Propositionen angav ikraftträdande den 15 januari 2026. För finanssektorn anges att DORA omfattar bland annat IKT-riskhantering, incidentrapportering, hantering av utlagd verksamhet och testning av digital operativ motståndskraft, med tillämpning från den 17 januari 2025.
En IT-revision avgör inte själv om ni uppfyller varje regelkrav. Däremot kan en kompetent IT-revisor avgränsa granskningen mot relevanta kontrollområden och visa vilka underlag eller åtgärder som behöver prioriteras. För uppdrag med koppling till bolagets ordinarie räkenskapsrevision kan ni även jämföra revisorer och revisionskonsulter.
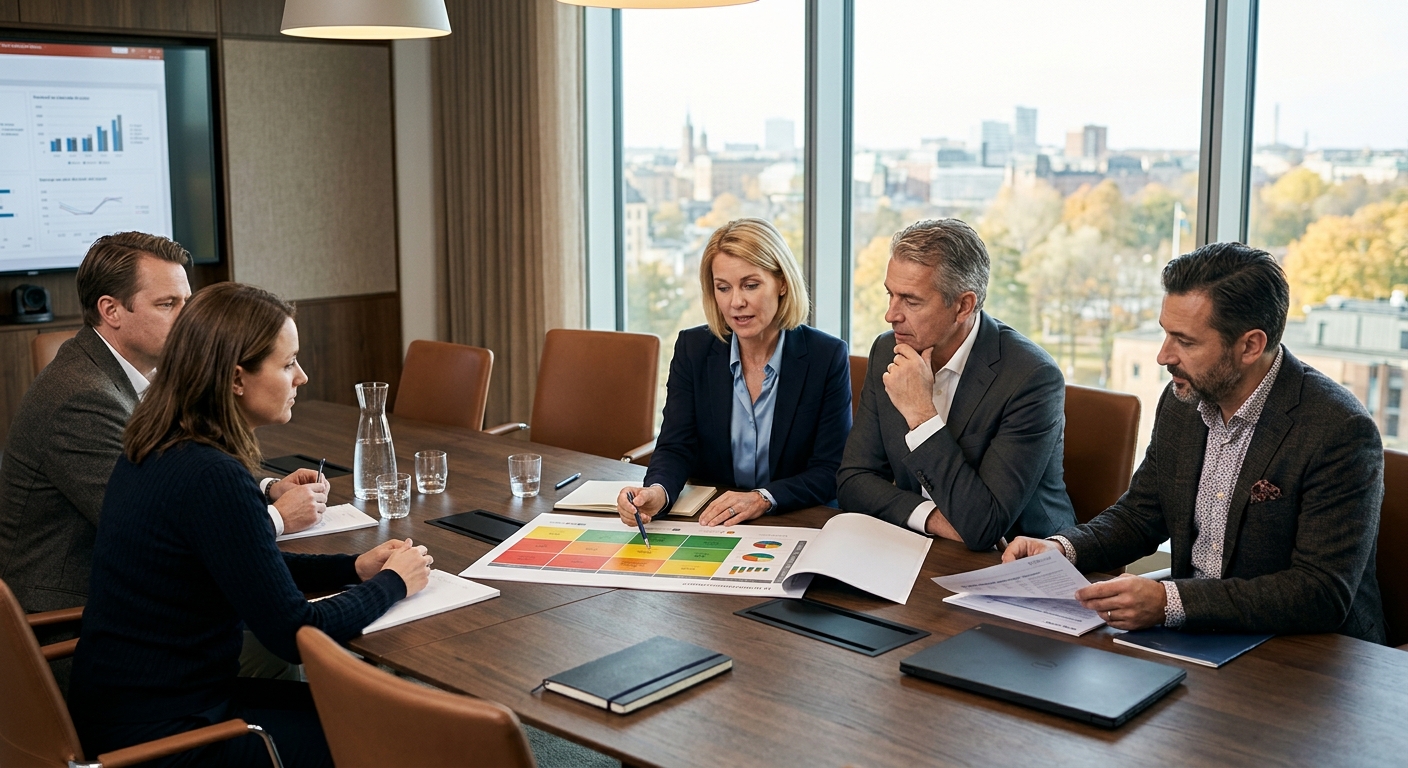
En bra slutrapport gör det lätt att prioritera. Be om att varje observation beskriver konsekvens, berörd kontroll, risknivå, rekommenderad åtgärd, ansvarig funktion och möjlig tidplan. Det underlättar uppföljning i ledningsgrupp, styrelse eller IT-styrning och minskar risken att granskningen stannar vid en lista med allmänna råd.
| Val | Indikation | Notering |
|---|---|---|
| Pris för IT-revision | Offereras efter omfattning | Inget verifierat svenskt prisintervall finns i underlaget. Be om fast pris eller tydlig timuppskattning med avgränsning. |
| Ingår normalt | Avgränsning, dokumentgranskning, intervjuer, urval av kontrolltester och rapport | Kontrollera exakt vilka system, kontroller och leverabler som omfattas. |
| Möjliga tillägg | Teknisk testning, resor, fler bolag eller platser, workshop och uppföljning | Be om separata priser eller antaganden för varje tillägg. |
Källor
Från första förfrågan till klart jobb – så brukar processen se ut.
Skriv varför ni vill göra en IT-revision och vilket beslut resultatet ska stödja. Ange exempelvis incidenter, systembyte, molnflytt, styrelsebehov, leverantörsrisk eller regulatorisk uppföljning.
Lista berörda system, processer, bolag, platser, tredjepartsleverantörer och relevanta dokument. Nämn om ni vill granska ITGC, informationssäkerhet, kontinuitet, behörigheter eller en specifik applikation.
Beskriv projektet och jämför inkomna offerter eller svar. Kontrollera metodik, oberoende, kompetens, sekretess, leverabler, antaganden, tidsplan och eventuella tillägg – så blir omfattningen jämförbar.
Välj leverantör och utse interna kontaktpersoner. Säkerställ åtkomst till efterfrågat underlag, boka intervjuer och bestäm hur känslig information, loggar och resultat ska hanteras.
Gå igenom iakttagelser, risknivåer och rekommendationer med ansvariga. Sätt ägare och datum för varje åtgärd, och överväg en uppföljande granskning när de viktigaste förbättringarna är genomförda.
Gå igenom punkterna innan du skickar förfrågan. Då blir offerterna tydligare och lättare att jämföra. Bocka av medan du läser.
Filtrera på region eller ort för att hitta företag nära dig.
5 företag
Se alla leverantörerAdministratör
Revision · Revision och Skatt · Redovisning och Ekonomi
Revisor
Juridik för företag · Redovisning och Ekonomi · Revision · Revision och Skatt · +1
Redovisningskonsult
HR och Bemanning · Juridik för företag · Redovisning och Ekonomi · Revision · +2
Revisor
Juridik för företag · Redovisning och Ekonomi · Revision · Revision och Skatt · +1
Administratör
Administration · HR och Bemanning · Juridik för företag · Redovisning och Ekonomi · +3
IT-revision är en oberoende och strukturerad granskning av IT-system, styrning, processer och kontroller. Syftet är att bedöma hur väl verksamheten hanterar exempelvis behörigheter, förändringar, drift, informationssäkerhet och kontinuitet. Beställaren får normalt en rapport med iakttagelser, riskbedömning och rekommenderade åtgärder.
Omfattningen bestäms i uppdraget, men innehåller ofta dokumentgranskning, intervjuer och kontrolltester. Vanliga områden är ITGC, användar- och behörighetsadministration, loggning, backup, incidenthantering, förändringshantering, leverantörsstyrning och återställningsförmåga. Ett uppdrag kan också begränsas till ett affärssystem, en molntjänst eller en specifik kritisk process.
Arbetet börjar med målbild och avgränsning, följt av insamling av dokumentation och en kartläggning av miljön. IT-revisorn intervjuar berörda personer och testar utvalda kontroller med bevis som loggar, ärenden eller behörighetsunderlag. Därefter sammanställs resultatet i en rapport, ofta med riskklassning och förslag på prioriterade åtgärder.
Det finns inget verifierat svenskt prisintervall i underlaget för denna tjänst. Priset bör därför offereras utifrån uppdragets faktiska omfattning. Kostnaden styrs särskilt av antal system, bolag, platser och leverantörer, behovet av tekniska tester, dokumentationens kvalitet, intervjuer samt krav på rapportering och uppföljning. Jämför alltid vad som ingår, inte bara priset.
En IT-revision granskar vanligen om viktiga kontroller är utformade och tillämpas. Det kan gälla åtkomst till system och data, hantering av administratörsbehörigheter, systemändringar, säkerhetskopiering, återställning, incidenter, loggning, drift och leverantörer. Vilka områden som väljs ska utgå från systemens betydelse, informationens känslighet och verksamhetens riskbild.
En IT-revisor är särskilt relevant när ledning eller styrelse behöver ett självständigt underlag om IT-risker och interna kontroller. Det kan vara inför eller efter systembyte, vid molnmigrering, outsourcing, större incidenter eller krav från ägare. Reglerade verksamheter kan även behöva granska kontrollområden kopplade till sin specifika regelefterlevnad.
Tidsåtgången beror på avgränsningen och hur snabbt underlag, systemägare och leverantörer kan medverka. En begränsad granskning av ett system kan gå snabbare än en organisationsövergripande revision av flera miljöer. Be leverantören ange faser, planerade intervjuer, tid för kontrolltester, rapportdatum och hur återkoppling på sakgranskning hanteras.
IT-revision bedömer styrning, processer och kontroller, exempelvis om behörigheter hanteras enligt beslutad rutin och om bevis finns för utförda kontroller. Säkerhetstestning undersöker tekniska svagheter, exempelvis om en angripare kan utnyttja en sårbarhet. Ett säkerhetstest kan ge värdefullt underlag till revisionen, men ersätter inte granskning av hela kontrollmiljön.
Utförs vanligtvis av revisor och revisionskonsult.
Välj region eller ort för att hitta företag som utför it-revision i ditt område.
Fler regioner och orter hittar du under Områden eller när du filtrerar bland företagen.